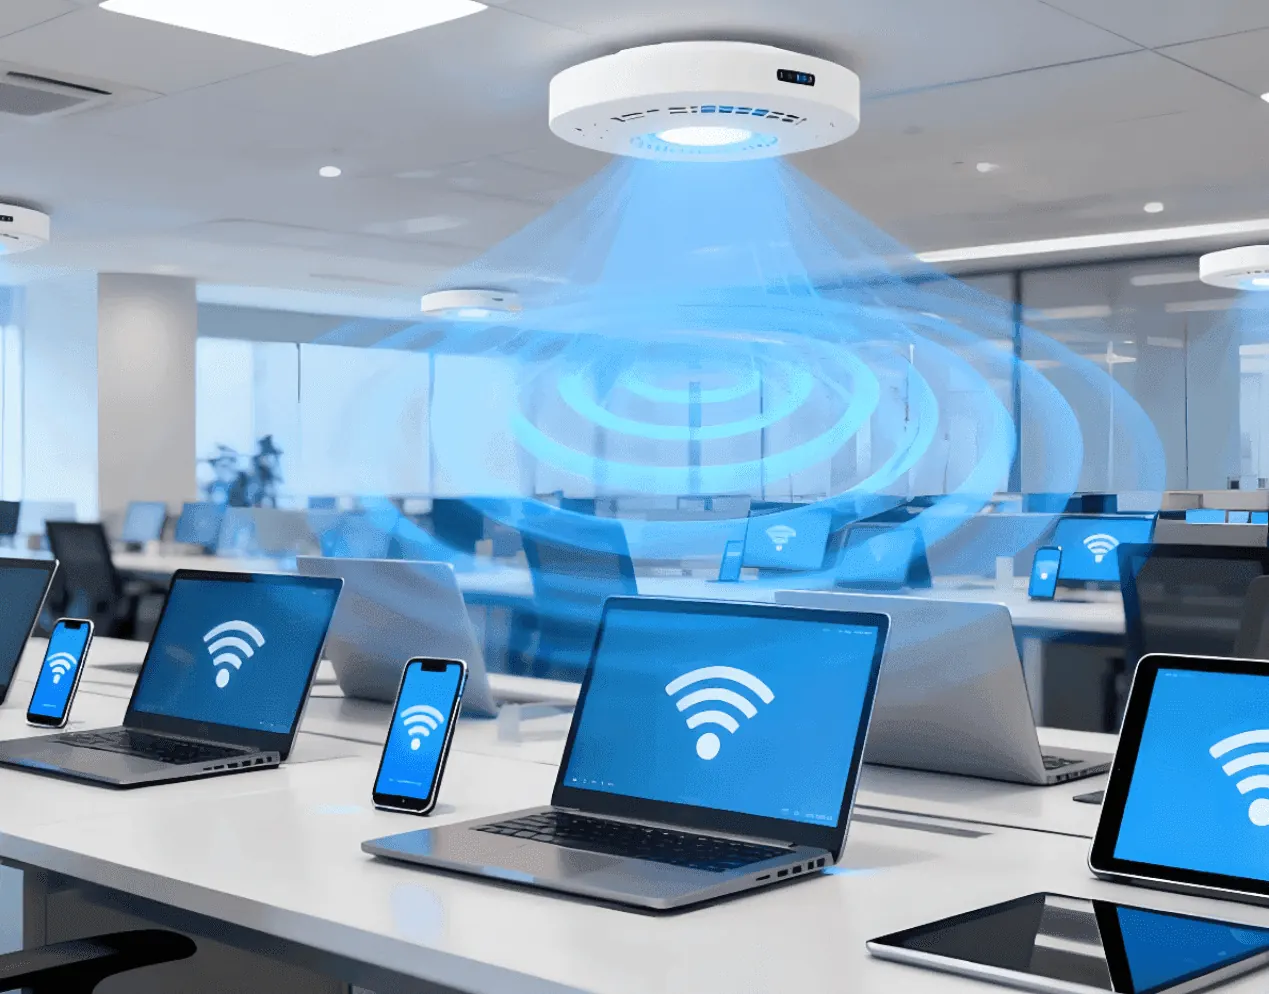
这套是干什么的
我们按现场结构做 AP 布点和信道规划,让办公区和公共区都能连上、走动时自动切换不掉线,访客网络单独隔离并带认证。解决的是信号时好时坏、走动就断、访客和办公混在一个网络里这些事。
现场常见的问题
现场常见的毛病
办公室放了几台家用路由器,信号互相打架,走到走廊就掉线,会议上不了网。
现场常见的毛病
访客和员工连同一个 WiFi,访客的设备能扫到内网的文件共享和打印机。
现场常见的毛病
仓库和车间信号差,手持终端扫码时断时续,影响入库速度。
布点方法与信道规划
AP 布点不是按面积平均放,而是按遮挡和人数算。办公室隔断多的,一台 AP 覆盖 60 到 80 平方米;开放的会议室和展厅按人数算,一台双频 AP 稳定带 30 到 40 个终端比较合适,超过就要加;车间和仓库层高超过 6 米的,用带定向天线的 AP 从侧墙打,比吸顶效果好。安装位置优先走吊顶内,避开金属龙骨、消防管道和强电桥架,实在避不开就外移 30 厘米以上。每个点位我们在图上标编号,装完实测信号强度,要求是覆盖区域内不低于 -65dBm,重点工位不低于 -60dBm。
信道规划是这类项目最容易做错的地方。2.4GHz 只有 1、6、11 三个互不重叠的信道,相邻 AP 必须错开,同信道之间要拉开距离;5GHz 可用信道多,我们按 36、40、44、48 这一组和 149、153、157、161 这一组交替分配。功率不要开满,开满会让终端连到远处信号弱的 AP 上不切换,我们一般把 2.4GHz 功率调到中低档,让终端优先连 5GHz。漫游靠的是相邻 AP 信号有重叠但不打架,重叠区信号在 -70dBm 左右比较合适,同时开快速漫游,终端走动时切换时间控制在 100 毫秒以内,语音和视频通话才不会断。
交付清单
交付清单包含:吸顶或面板 AP、POE 交换机、无线控制器(硬件或软件)、出口路由器、六类网线、桥架或线槽、标签、UPS 电源。文档给:AP 点位图与编号表、信道分配表、SSID 与认证方式说明、信号实测报告、漫游测试记录。验收口径:覆盖区域内随机抽 15 个点,信号强度达标;连续 ping 网关 100 个包,丢包率低于 1%;走动漫游测试从一楼走到三楼不掉线;访客网络无法访问内网任何地址,实测用访客设备扫描内网端口不通;单 AP 带 30 个终端时下载速率不低于签约带宽的 70%。
实施步骤
第一步现场勘测,我们带一台 AP 和测速工具,在候选点位临时供电实测,这一步比看图纸准,因为墙体材质对信号衰减差别很大,加气块和混凝土差一倍以上。第二步出点位图和信道表,同时确认客户要几个 SSID:办公、访客、物联网设备一般三个。第三步布线,AP 全部走 POE,网线长度控制在 80 米以内,超了要加交换机。第四步装 AP 并固定,吊顶内的要留检修口,石膏板吊顶留一块活动板,不然以后维修要拆顶。第五步配置:SSID、VLAN 绑定、认证方式、限速、访客隔离。第六步调优:逐点测信号、测漫游、测并发,调完出一版实测报告,不合格的点位补 AP 或者挪位置,最后验收。
运维与交接
交接给点位图、信道表、账号与配置备份、实测报告。我们建议每季度用手机或笔记本抽查一次关键区域的信号和网速,装修隔断改动后一定要重测一次,隔了一堵新墙信号可能掉一大截。AP 固件不要随便升,升级前看说明并在非工作时间做,我们遇到过一次升级后老终端连不上的情况,最后是回退版本解决的。保修 12 个月,仙桃城区 4 小时内到场,远程调参数当天完成。
适用场所
适合企业办公楼整层或整栋、酒店的客房层与大堂、学校的教室与宿舍、医院的门诊大厅与病房区、餐厅与商场、工厂车间与仓库的手持终端联网。会议室多、隔断多的办公室是效果差异最明显的地方,也是我们做得最多的场景。湖北境内仙桃、天门、潜江、荆州、武汉可上门勘测,勘测带设备实测,不只看图报价。